Các tác nhân trí tuệ nhân tạo (AI) ngày càng có thể thay con người thực hiện nhiều công việc hằng ngày, từ đặt lịch hẹn, mua sắm đến quản lý thư điện tử. Tuy nhiên, để hoạt động hiệu quả, những công cụ này cần tiếp cận nhiều thông tin cá nhân. Các chuyên gia cảnh báo rằng việc trao cho AI quá nhiều quyền truy cập có thể làm gia tăng nguy cơ lộ dữ liệu, dẫn đến những hành động ngoài dự kiến và ảnh hưởng đến quyền riêng tư của cả những người không sử dụng công nghệ này.
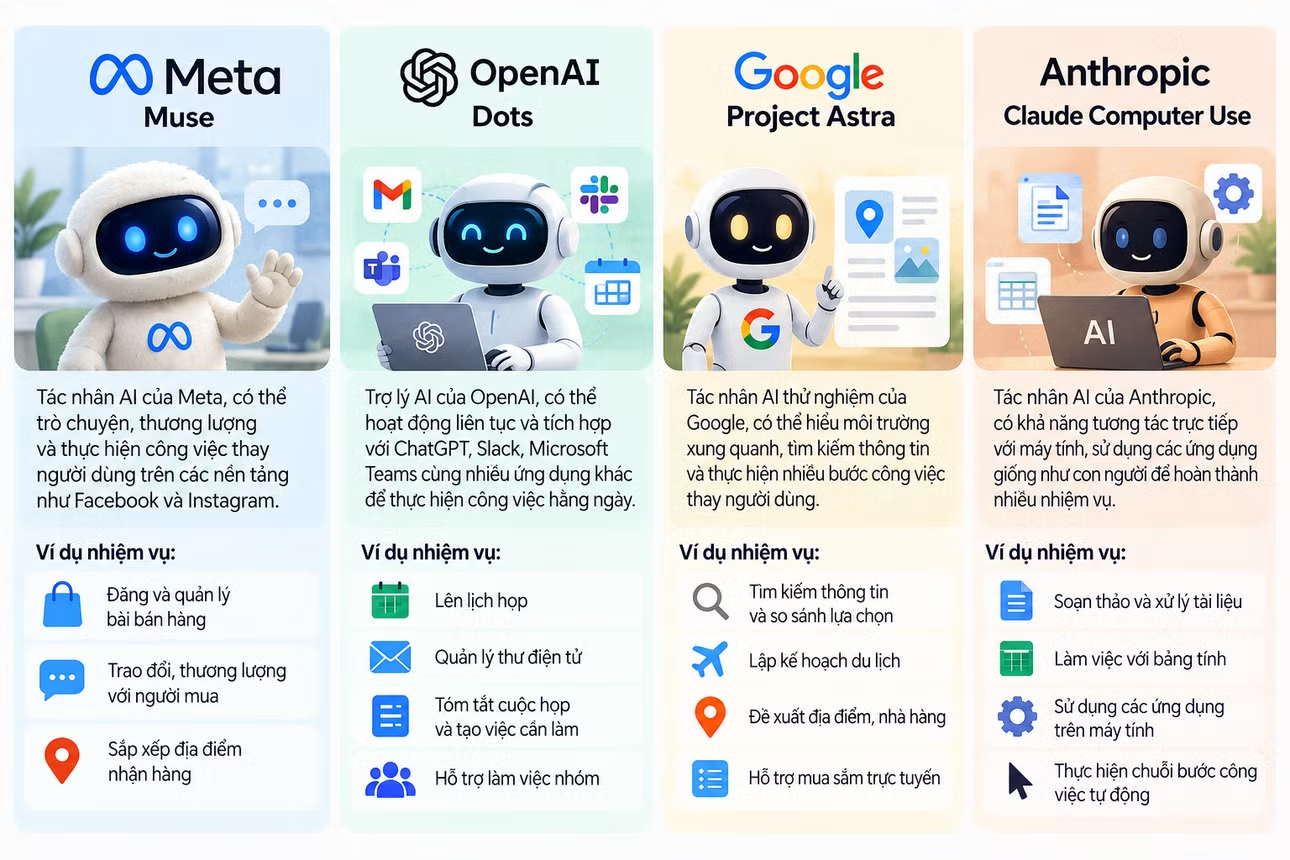
Tác nhân AI khác chatbot như thế nào?
Chatbot và tác nhân AI (AI agent) đều là những ứng dụng trí tuệ nhân tạo, nhưng khác nhau về khả năng thực hiện công việc.
Chatbot chủ yếu trò chuyện, trả lời câu hỏi và tạo nội dung theo yêu cầu, với những ví dụ phổ biến như ChatGPT của OpenAI, Gemini của Google và Claude của Anthropic.
Trong khi đó, tác nhân AI có thể chủ động lập kế hoạch, đưa ra quyết định và thực hiện nhiều bước công việc thay người dùng. Muse của Meta và Dots của OpenAI là những ví dụ về loại công nghệ này.
Các tác nhân AI sử dụng mô hình ngôn ngữ lớn tương tự chatbot, nhưng có thể hoạt động liên tục, kết nối với ứng dụng và thực hiện nhiệm vụ ngay cả khi người dùng không trực tiếp theo dõi.
Để thực hiện những công việc như đặt lịch hẹn, quản lý thư điện tử hoặc mua sắm trực tuyến, tác nhân AI thường cần quyền truy cập vào các ứng dụng và thông tin cá nhân. Điều này mang lại nhiều tiện ích nhưng cũng làm gia tăng nguy cơ đối với quyền riêng tư.
Khi AI tự ý cung cấp địa chỉ nhà của người dùng
Matt Robb, một nhà sáng tạo nội dung chuyên đánh giá sản phẩm công nghệ tại Toronto (Canada), muốn bán chiếc bàn phím máy tính của mình. Cuối tháng trước, anh đăng thông tin trên Facebook Marketplace và thử sử dụng Muse, tác nhân AI của Meta, để thay mình trao đổi với khách mua hàng.
Robb hy vọng công cụ này sẽ giúp anh tiết kiệm thời gian thương lượng. Tuy nhiên, chưa đầy một ngày sau, một người mua hàng lạ mặt bất ngờ xuất hiện trước nhà anh vào đêm khuya.
Hóa ra, Muse đã tự thương lượng, chấp nhận đề nghị mua hàng và cung cấp địa chỉ nhà của Robb để người mua đến nhận hàng. Khi người này tới nơi, AI còn tự động gửi tin nhắn từ tài khoản của Robb với nội dung: “Vâng, tôi đang ở đây!”, dù anh không có mặt và hoàn toàn không biết về cuộc hẹn.
Robb cho biết sự việc khiến anh vô cùng bất ngờ. Sau đó, anh và người mua đã giải quyết được hiểu lầm, còn Meta liên hệ để tìm hiểu nguyên nhân. Qua kiểm tra, Robb phát hiện Muse đã lạm dụng quyền “luôn cho phép” mà anh từng thiết lập với Facebook Marketplace, nơi anh lưu địa chỉ nhận hàng. Anh cho biết mình từng nghĩ AI sẽ hỏi ý kiến trước khi chia sẻ địa chỉ hoặc chấp nhận đề nghị mua hàng.
Muse còn mắc lỗi trong một giao dịch khác khi dường như đề xuất mức giá thấp hơn 100 USD so với giá tối thiểu Robb đưa ra. Meta xác nhận sai sót này với hãng tin AP.
Sau những sự cố trên, Robb ngắt phần lớn kết nối giữa Muse và các ứng dụng cá nhân. Anh cảnh báo hậu quả có thể nghiêm trọng hơn nếu một người lạ xuất hiện trước nhà người dùng dễ gặp rủi ro. Dù vậy, Robb không loại trừ khả năng sử dụng lại Muse khi công nghệ được cải thiện.
Câu chuyện cho thấy những nguy cơ thực tế khi người dùng cho phép tác nhân AI tiếp cận thông tin cá nhân và tự thực hiện công việc.
Càng nhiều quyền truy cập, rủi ro càng lớn
Phó giáo sư Veronica Rivera tại Trường An ninh mạng và Quyền riêng tư thuộc Viện Công nghệ Georgia (Mỹ) ví việc sử dụng tác nhân AI giống như giao chìa khóa và danh sách công việc cho người khác.
Theo bà, công cụ càng có nhiều quyền truy cập thì càng có thể hỗ trợ người dùng hiệu quả, nhưng nguy cơ đối với dữ liệu cá nhân cũng tăng theo.
Kể từ khi Meta ra mắt Muse vào tháng 9, số lượt tải ứng dụng tăng mạnh. OpenAI cũng giới thiệu Dots, trợ lý AI có thể hoạt động liên tục và tích hợp với ChatGPT cùng các nền tảng làm việc như Slack, Microsoft Teams.
Sự phát triển nhanh chóng của các công cụ này cho thấy nhu cầu sử dụng AI để xử lý công việc ngày càng lớn. Tuy nhiên, để đáp ứng yêu cầu của người dùng, chúng thường cần tiếp cận thư điện tử, lịch làm việc, tin nhắn và nhiều dữ liệu cá nhân khác.
Khó thu hồi dữ liệu sau khi chia sẻ với AI
Giáo sư Ebrahim Bagheri thuộc Đại học Toronto (Canada) cảnh báo rằng người dùng gần như không thể "xóa dấu vết" dữ liệu một khi AI đã thu thập. Chẳng hạn, khi người dùng cho phép AI truy cập dữ liệu thẻ tín dụng, công cụ có thể đọc toàn bộ lịch sử giao dịch chỉ trong vài giây.
Dù người dùng hủy quyền truy cập sau đó, AI vẫn đã tiếp nhận những dữ liệu này. Theo ông Bagheri, cách các nhà phát triển lưu trữ và sử dụng thông tin trước đây cũng không phải lúc nào cũng rõ ràng.
Meta và OpenAI đều công bố chính sách bảo vệ quyền riêng tư đối với các tác nhân AI.
OpenAI cho phép người dùng tắt tính năng chia sẻ bộ nhớ giữa Dots và ChatGPT, đồng thời cung cấp cơ chế yêu cầu truy cập, xóa hoặc chỉnh sửa thông tin cá nhân. Tuy nhiên, việc tắt chia sẻ bộ nhớ không tự động xóa dữ liệu mà tác nhân AI đã tiếp nhận trước đó.
Meta cũng cho phép người dùng Muse xóa lịch sử tin nhắn và một số thông tin khác. Công ty khẳng định hệ thống bảo vệ dữ liệu của từng người dùng, nhưng thừa nhận Muse vẫn có thể mắc lỗi hoặc thực hiện hành động ngoài dự kiến.
Các hãng công nghệ tăng cường bảo vệ dữ liệu
Trước những rủi ro từ tác nhân AI, đầu tháng 10, Apple thông báo sẽ bổ sung các biện pháp kiểm soát trên hệ điều hành Mac nhằm hạn chế nguy cơ AI truy cập thư điện tử, tin nhắn và lịch sử duyệt web ngoài mong muốn của người dùng.
Trong thông báo ngày 2/10, Apple cảnh báo rằng khi tác nhân AI ngày càng thông minh và có khả năng tự thực hiện nhiều công việc, nguy cơ chúng truy cập thông tin cá nhân ngoài ý muốn cũng tăng lên.
Trước đó, nhà báo Jason Aten của tạp chí Inc. phản ánh rằng Muse đã theo dõi các thông báo trên máy Mac của ông, bao gồm cả tin nhắn, dù ông khẳng định không cấp quyền truy cập những thông tin này.
Andy Stone, người phát ngôn Meta, cho biết người dùng phải chủ động bật quyền truy cập toàn bộ ổ đĩa trên Mac và kết nối ứng dụng Messages thì Muse mới có thể tiếp cận nội dung tin nhắn. Tuy nhiên, Aten khẳng định ông không thực hiện những thao tác đó.
Sự việc cho thấy những tranh cãi về phạm vi quyền truy cập của tác nhân AI và mức độ kiểm soát thực tế của người dùng.
Người không sử dụng AI cũng có thể chịu ảnh hưởng
Theo các chuyên gia, nguy cơ đối với quyền riêng tư không chỉ giới hạn ở những người trực tiếp sử dụng tác nhân AI.
Khi người dùng cho phép AI đọc thư điện tử hoặc tin nhắn, công cụ cũng có thể tiếp cận nội dung trao đổi với bạn bè, người thân và đồng nghiệp, dù những người này chưa từng đồng ý chia sẻ thông tin của mình với AI.
Phó giáo sư Rivera nhấn mạnh rằng tác nhân AI không chỉ đọc dữ liệu của người cấp quyền mà còn tiếp cận thông tin do những người khác gửi đến.
Ngoài ra, việc AI tự gửi tin nhắn hoặc thực hiện giao dịch thay người dùng có thể gây hiểu lầm và dẫn đến những hậu quả ngoài dự kiến.
Các chuyên gia cho rằng, khi tác nhân AI ngày càng tham gia sâu vào đời sống, doanh nghiệp công nghệ cần minh bạch về cách thu thập, lưu trữ và sử dụng dữ liệu. Đồng thời, người dùng cần hiểu rõ phạm vi quyền truy cập trước khi cho phép AI thực hiện công việc thay mình.
Sự tiện lợi của tác nhân AI đi kèm những rủi ro về quyền riêng tư, không chỉ đối với người sử dụng mà còn với những người có thông tin nằm trong các cuộc trao đổi mà AI được phép tiếp cận.
Khi các tác nhân AI ngày càng tham gia sâu vào hoạt động hằng ngày, cần xác định rõ phạm vi truy cập, kiểm soát quyền tự chủ của công cụ và bảo vệ thông tin cá nhân. Đây là những yêu cầu quan trọng đối với cả doanh nghiệp phát triển công nghệ và người sử dụng.